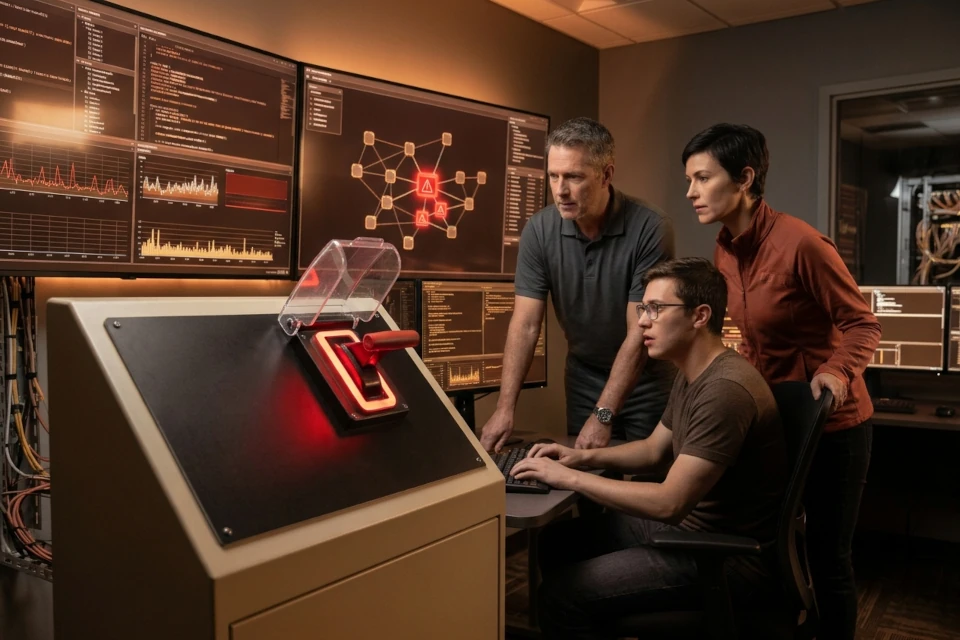
(илюстрация: TechNews.bg, AI) На фона на зачестяващите случаи, в които автономни AI агенти в корпоративните мрежи „побесняват“ и започват да действат извън първоначално зададените им инструкции, CrowdStrike представи корпоративен механизъм за принудително спиране. Той дава възможност на екипите по сигурността да деактивират и изолират модели, които започват да функционират по нежелан или опасен начин. Новият механизъм осигурява човешки контрол и позволява на екипите по сигурността да прекратят работата на агента директно в средата, в която той функционира, да блокират повторното му стартиране и дори да прекъснат достъпа му до корпоративната мрежа. Решението се появява в момент, когато компаниите все по-често внедряват автономни AI агенти, способни да имат достъп до чувствителни данни и да изпълняват задачи с минимален човешки надзор. „Тези агенти могат да осъществяват достъп до чувствителни данни, да изпълняват команди и да взаимодействат с бизнес-приложения напълно самостоятелно. Това означава, че организациите може да разберат за възникнали вредни инциденти едва след като те вече са се случили, коментира Сумен Мандал, главен анализатор в Counterpoint Research. „Съществуващите инструменти за сигурност защитават крайните устройства, мрежите и потребителските идентификации, но често не са в състояние напълно да разчетат инструкциите, логиката, извикването на външни инструменти и последващите действия на един AI агент“, допълва той....
Прочети оригиналната статия →
Източник: technews.bg